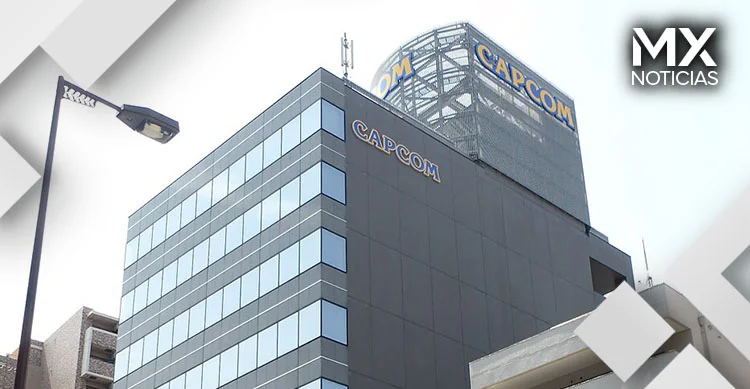
Esta semana, la famosa compañía japonesa, responsable de videojuegos laureados como la saga de ‘Resident Evil’, Capcom, confirmó que fue víctima de un ataque cibernético en el que varios correos electrónicos de los usuarios sufrieron cambios.
De acuerdo con información del portal oficial de Capcom, el servicio Capcom ID sufrió el golpe principal, donde más de 11 millones de correos electrónicos se filtraron durante el ataque.
Con ello, los responsables del hackeo consiguieron cambiar la contraseña de al menos 196 cuentas, que posteriormente la empresa logró restaurar sin que sufrieran más daños.
Además de las casi 12 millones de direcciones filtradas, por lo menos 43 registros personales, en los cuales figuraban datos como la fecha de nacimiento, el ‘nickname’, el género y el país o región registrados, igualmente se filtraron.
A pesar de la gravedad del asunto, Capcom aseguró a los usuarios que los atacantes no pudieron hacerse con datos como los números de las tarjetas de crédito o débito, así como tampoco otra información relacionada con los métodos de pago introducidos por el usuario.
¿Cómo ocurrió?
Según el comunicado oficial de la compañía japonesa, los atacantes hallaron una brecha de seguridad, la cual vulneraron con el fin de obtener datos comprometedores.
Al respecto, Capcom informó que durante el ataque llevó a cabo protocolos que pudieron detectar su origen, así como también realizaron medidas urgentes para proteger las cuentas de los usuarios.
Tras finalizar la operación que restauraba la seguridad de los usuarios de Capcom ID y del servicio en general, la compañía realizó un reporte: “Capcom ha completado las medidas de respuesta a emergencias necesarias y los servicios que utilizan CAPCOM ID siguen disponibles para su uso”.
Asimismo, en el comunicado indicaron que el ciberataque no afectaba la capacidad de los jugadores para acceder o jugar cualquiera de los juegos de su catálogo, además de solicitar disculpas a los afectados.
Procedimiento legal contra los responsables
Por su parte, la compañía informó que ayer 21 de octubre alertó a las autoridades de la prefectura de Osaka y a la Comisión de Protección de Información Personal de Japón. “La empresa continúa monitoreando la situación, investigando el incidente y evaluando el alcance total del impacto”, agregaron.